OpenAI发布ChatGPT Cyber网络安全模型,AI漏洞挖掘能力引争议
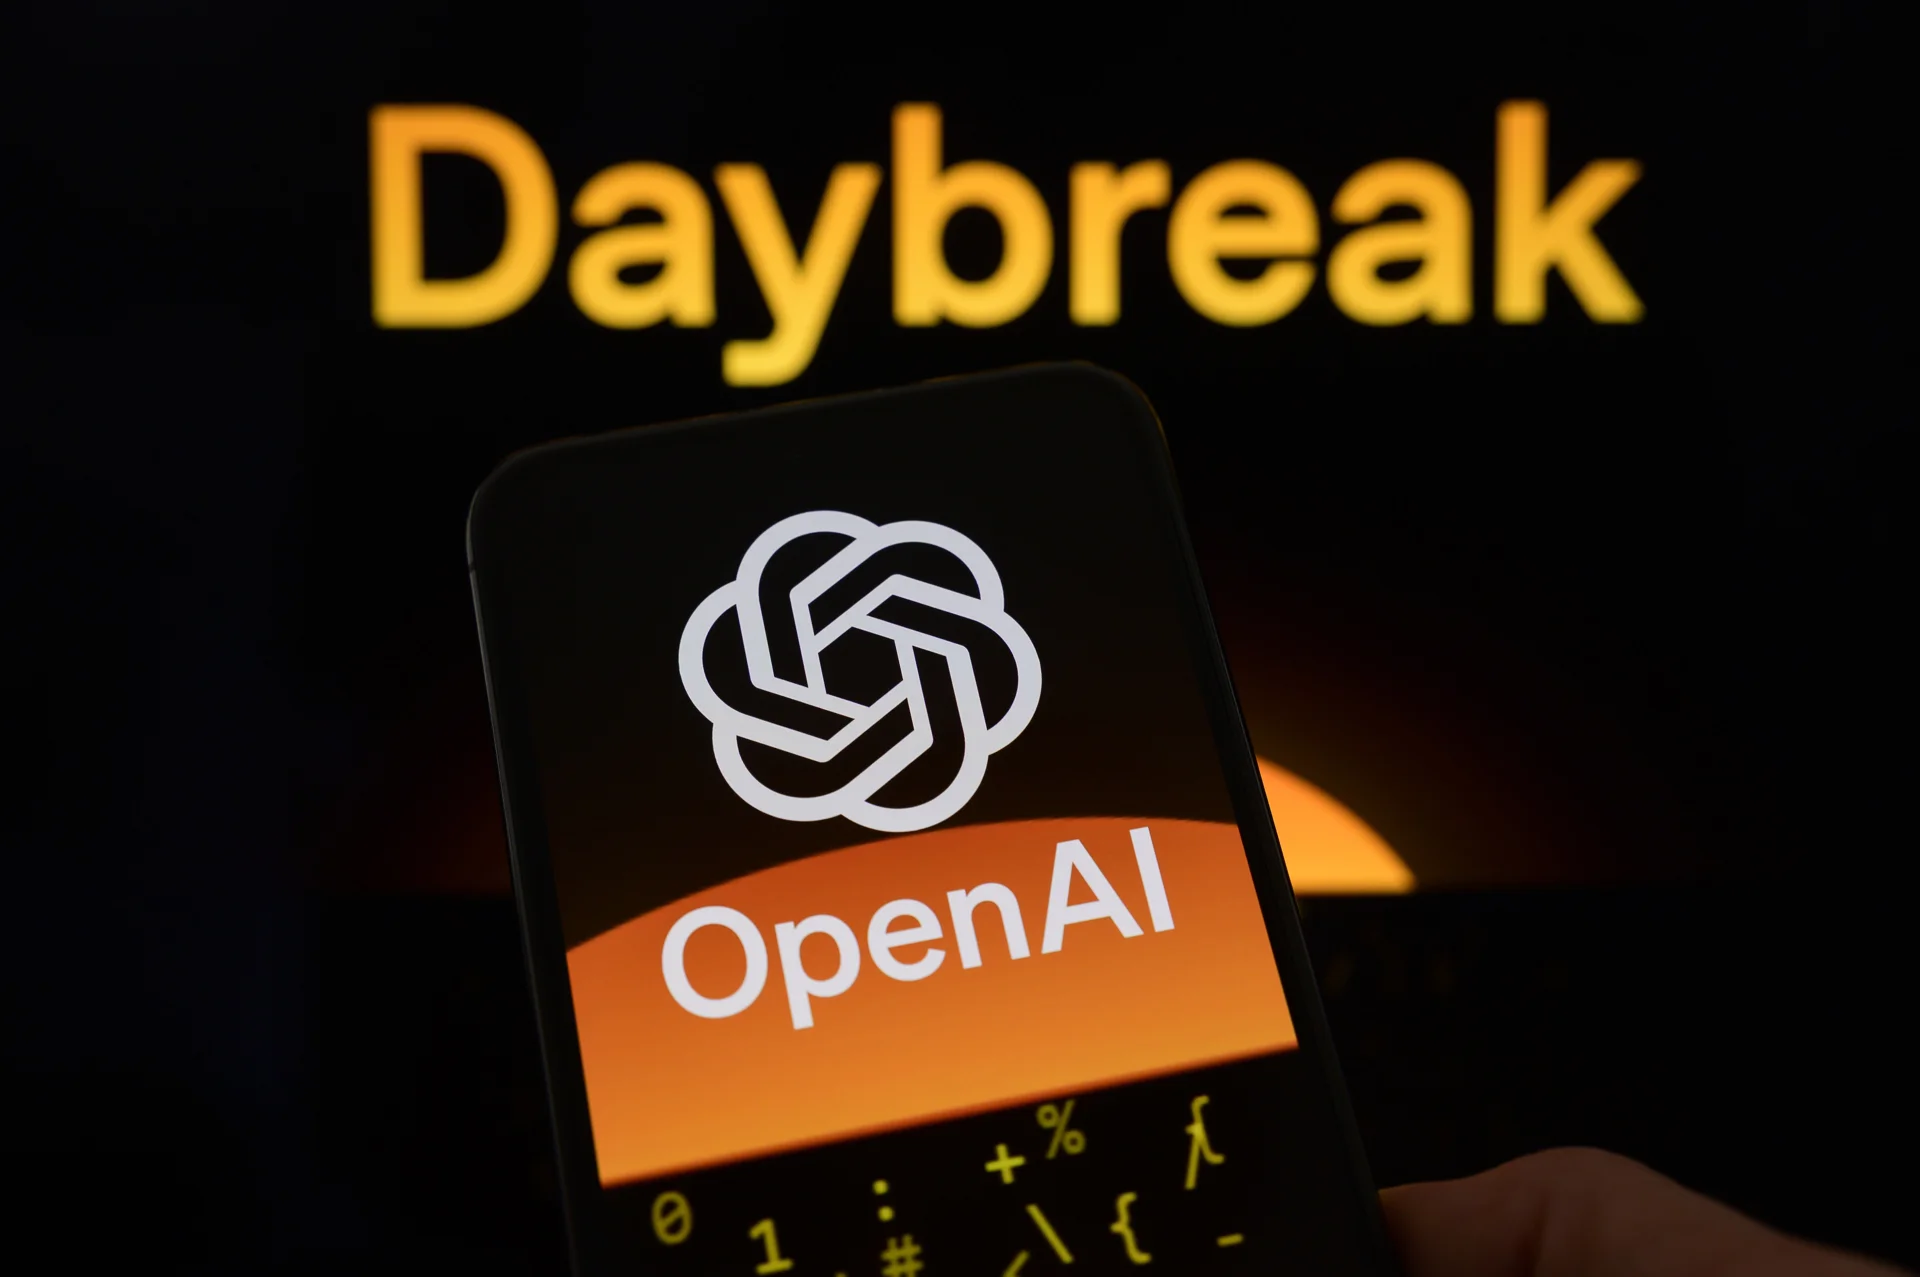
OpenAI近日发布了一款专注网络安全的模型ChatGPT Cyber网络安全模型,向参与Daybreak Red计划的最高层级用户开放。该计划准许进攻性安全研究人员使用工具进行漏洞挖掘与开发。
此前一天,OpenAI披露同一模型在Linux内核代码中扫描出948个潜在问题,并在Firefox浏览器中发现81个“新型”漏洞。这组数字把AI在网络安全攻防中的角色推到了台前。
事件源头是一位创业公司CTO的尝试。Charge Robotics联合创始人兼首席技术官Max Justicz对网络安全有业余兴趣,此前就在同一份代码库中发现过漏洞。
这次他把GPT 5.6 Sol——OpenAI今年7月发布的模型——通过Daybreak Blue计划接入,该计划为网络安全防御者提供前沿模型访问权限。他直接让ChatGPT对着同一批代码找漏洞,告诉模型:“我之前找到过一个几年前修好的漏洞,帮我找同样严重或更糟的”。
两个小时后,模型返回了结果。Justicz称该漏洞“极其绕,人很难找到,但它确实能用”。他把问题报告给维护相关软件的Debian项目,对方随后发布补丁修复。目前没有证据表明漏洞被利用过。
门槛本身也说明问题。Justicz上传驾照就加入了Daybreak计划,但为找这几个漏洞,他在订阅和token上花了约5000美元。他写道,如果投入更多时间、拿到限制更少的模型,“接下来几个月应该会看到一些极其疯狂的漏洞被找到并利用”。
OpenAI给出的成绩不止Ubuntu相关代码库。Linux内核扫描发现948个潜在问题,Firefox里找到81个“新型”漏洞。技术研究员Eric Wallace称,公司正把“大量前沿算力”用于发现和修补开源代码库漏洞,且“完全免费”。
但AI漏洞扫描的账单并不轻:Linux漏洞搜索花掉了120万美元。这个数字与该公司此前为攻克流体力学领域一个著名难题投入的约600万美元token开销相比,并不算多。投入产出怎么算,各家有各家的账本。
防守方的压力不只来自钱。Justicz指出,Daybreak Blue近期似乎被“削弱”了,找漏洞变得不那么顺手。
限制访问可以避免坏人钻空子。但安全从业者的抱怨是:好人不能用前沿模型,坏人却可以拿开源权重模型、拆掉护栏来用,等于一只手被绑住。
OpenAI则称,参与Daybreak计划的安全专业人员只有“数千”人,潜在黑客的数量要大得多。这个对比本身,就说明了攻防两端在工具获取上的不对称。
Linux内核、Firefox、Debian,这些支撑无数商业产品的基础设施,长期靠志愿者和少量赞助维护。AI让漏洞发现变得更快,但修复、审核、发布补丁的仍然是那些人。
OpenAI宣布了10亿美元计划,支持Daybreak中从事电网、供水系统等关键基础设施的安全人员。这个数字听起来很大,可分摊到全球数字基础设施的维护账本上,能落到每个开源项目实处的有多少,目前还看不清。
另一个维度是攻防节奏。前沿实验室一边说“留给防守方的时间窗口很窄”,一边按层级分发模型能力。防守方要花钱买token、交身份证明、接受模型被调弱;攻击方却能拿着开源权重模型自行修改。这种不对称,可能比漏洞本身更难补。
那个五千美元的数字让我想起以前合租的室友。他做安全审计那几年,接一单私活也就几千块预算,机器是自己的,工具是开源的,查一个提权漏洞能在会议室熬三个通宵。有回他兴奋地说找到一个能利用的洞,请我吃了顿烧烤,喝到后半程却叹气,说甲方觉得“不算什么”,最后还是砍了价。如今一个语言模型两小时跑出来的结果,他当年可能要啃一个月。我问他怎么看,他盯着屏幕半天,说:“工具越强,咱们的报价就越像笑话。”然后就没再说话。
AI找漏洞的能力正在快速兑现,但修补漏洞的人手、预算和工具没有同步跟上。如果“狭窄的时间窗口”是真的,眼下更紧迫的也许不是发布更强的模型,而是让防守方用得起、用得上的那部分能力,别在分层和限制里被慢慢磨掉。
 手机网游

 手游单机