FBI国家犯罪信息中心疑遭黑客入侵 特朗普称“情况不好”
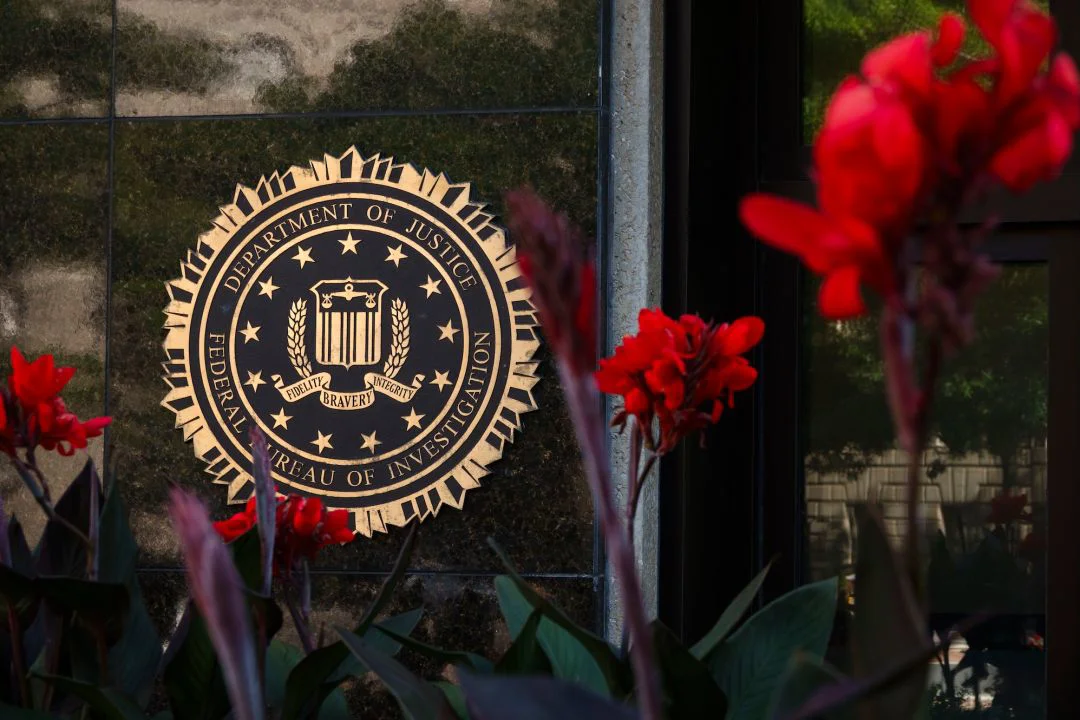
联邦调查局(FBI)正在调查一起针对国家犯罪信息中心(NCIC)的网络入侵事件。这一数据库是美国联邦与地方执法机构共享通缉令、背景调查等信息的核心平台,遭黑范围目前尚不明确。美国总统特朗普周六就此事表态,称“情况不好”。
NCIC自上世纪60年代投入运行,接入全美各地执法机构,日常承载通缉令查询、犯罪记录核验和背景审查等任务。一名前FBI官员的担忧不止于敏感信息是否外泄,更在于入侵者是否可能篡改执法人员所依赖数据的准确性。
特朗普周六接受福克斯新闻采访时说,刚听到这一消息,“情况不好”。他同时提到,这次入侵“也许能让我们了解到一些原本永远不会知道的事情”,并关联到“通俄门”调查。这番表态将一起网络安全事件与美国国内政治话题牵到一起。
就在9月,FBI还曾通知其探员与后勤人员,他们的个人信息在一起网络攻击中被窃取。两起事件前后相隔不久,令外界对FBI数据安全体系的关注升温。
执法数据库的集中化带来效率,也放大了单点失守的代价。一名地方警察能在几秒内调出外州通缉令,靠的就是NCIC这样的中枢系统。一旦这个中枢被渗透,影响范围就是全国性的。
更棘手的情形是数据被悄悄修改——抹掉一条通缉记录,或在背景调查中塞入假信息。执法者依据错误信息行动,后果比单纯的数据外泄更难追溯和纠正。
对普通人而言,这类事件的距离感可能被低估。求职、租房、购枪、领养等环节,背后都有NCIC数据的影子。数据库的安全边界,某种程度上就是普通人被错误对待的风险边界。
早些年,第一台电脑配的硬盘只有几个G,装完系统和几部电影就红了。那时候觉得能存下整本通讯录、几百张照片已经是天大的本事。后来买过一个拇指大的U盘,容量标着好几千兆,捏在手里轻得像假的,插上电脑真能装下一整季的剧,盯着进度条看了半天,心想这点小东西怎么装得下这么多东西。如今一个执法数据库里跑着全国的通缉令和背景调查记录,规模是当年那些小玩意儿没法比的,可它的安全边界,未必比那个U盘结实多少。要是当年有人告诉那个盯着进度条发呆的人,几十年后人们发愁的不是存不下,而是存下了却守不住,大概会觉得是笑话吧。
FBI尚未公布入侵的具体范围和补救措施。对执法机构来说,数据库被黑不只是技术故障,它触及的是整套执法链条的信任基础——当警察、检察官和法官都依赖同一套数据做判断,这套数据本身的可信度就成了公共安全的底线。特朗普口中的“不好”,恐怕只是这件事最轻的描述。
 手机网游
 手游单机