
ClickFix攻击伪装验证码 诱骗Mac与Windows用户亲手植入恶意软件
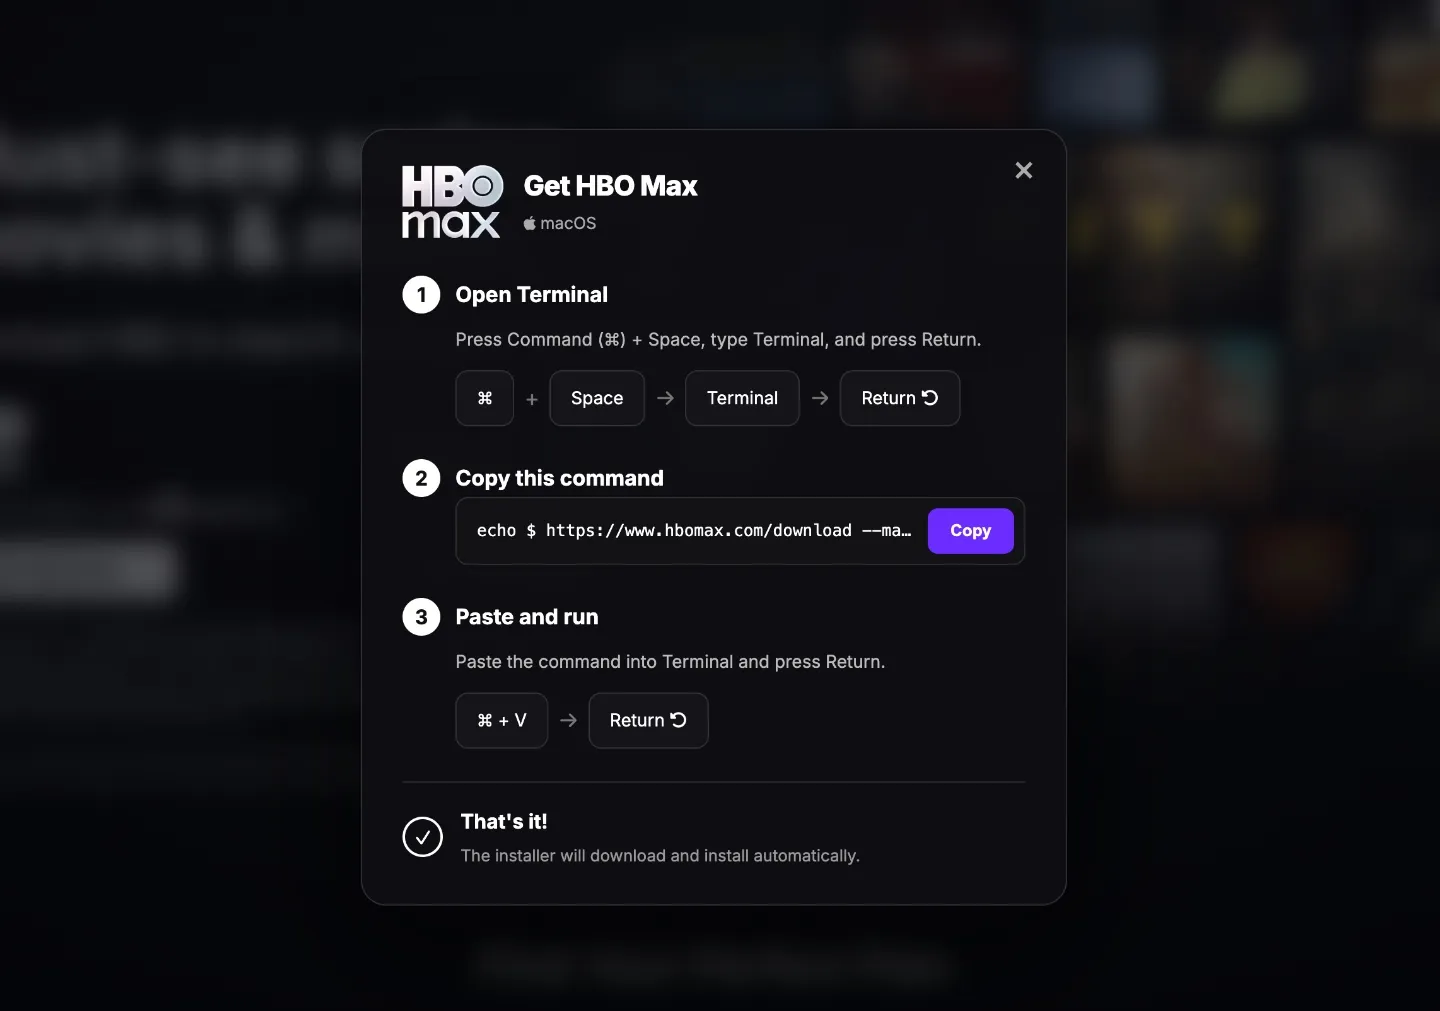
过去一周在Reddit上点过HBO Max广告的用户,可能需要检查电脑是否被植入恶意软件。一种名为ClickFix攻击的方式正在2026年迅速蔓延。
最新案例中,黑客劫持HBO Max在Reddit的官方广告账号,用真实投放账号发布数百条假广告,诱导用户把窃密代码粘贴进自己的电脑终端。
与传统的漏洞利用不同,ClickFix攻击不依赖系统缺陷,而是利用社交工程让用户主动完成恶意操作。
安全研究机构Hudson Rock以及Reddit网络安全板块的讨论帖披露了这次HBO Max广告劫持事件。Reddit回应称,已确认一个获准投放广告的HBO Max账号被入侵,并被用于发布含恶意链接的广告。
平台已锁定该账号并删除相关广告,但未透露有多少用户点击或受影响。华纳兄弟探索未回应置评请求。
ClickFix的套路并不复杂。被入侵或伪造的网页上显示一个看似普通的人机验证复选框,与常见的CAPTCHA几乎没有差别。
用户点击后,页面弹出一段操作提示,要求复制指定文本并粘贴到Windows命令提示符、PowerShell或Mac终端中执行,作为验证步骤。
一旦回车按下,信息窃取型恶意软件便会在用户毫无察觉的情况下完成安装,可立即读取浏览器保存的密码、已登录账号的会话凭证以及加密货币钱包。
因为操作发生在系统终端这一高权限环境,许多安全防护工具不会将其判定为异常行为。
终端原本是开发者和管理员直接与操作系统对话的工具,普通用户平时很少接触。正因如此,安全研究员Kevin Beaumont指出,企业可以通过域策略批量禁用旗下Windows设备对命令提示符和PowerShell的访问。
Ars Technica则提到,Mac用户可借助BlockBlock工具拦截试图诱导用户自我入侵的操作。
早年装游戏、打补丁、替换汉化文件,谁还没在CMD窗口里粘过几行命令。论坛帖会叮嘱“复制这行,粘贴进去按回车”,然后字符一行行滚过去,像开盲盒,心跳跟着进度走。多半最后是装好了,少数把系统弄蓝屏,骂几句重装。那时候命令行的信任成本很低,不懂的人基本碰不到。现在终端还是那个终端,敲命令的理由却从修电脑变成了过验证——一个普通复选框底下,藏着一整条偷账号密码的流水线。也不知道当年那些发教程的楼主,现在装软件还习不习惯看清每一步到底在干什么。
这次HBO Max事件的特别之处在于,黑客没有伪造Reddit广告账户,而是直接拿下了HBO Max的官方投放账号。对用户来说,广告来自经过认证的品牌账号,点击的信任门槛被大幅拉低。
平台广告系统通常把审核重点放在广告主资质和素材内容上,对广告投放后最终跳转到哪个页面、页面是否被中途替换,追踪能力有限。
攻击者只要拿到一个能正常投放的广告账号,就能借用品牌信用完成分发,不需要攻破品牌自身的技术系统。
这也解释了为什么ClickFix攻击在2026年从零星的搜索引擎快修骗局演变为大规模国际行动。
攻击者不再需要找到尚未修补的漏洞,只要找到一个能接触到大量用户的入口——一条真实广告、一个被黑的正规网站——剩下的环节由受害者自己完成。
企业IT管理员封锁终端访问权限是当前较为直接的应对手段。但对普通Mac和Windows用户来说,最有效的防线可能还是习惯:任何要求把一段文本粘贴进命令提示符或终端才能继续的操作,几乎都可以先停下来想一想。
 手机网游
 手游单机


