
美司法部:朝鲜黑客借笔记本电脑农场渗透70余家美企
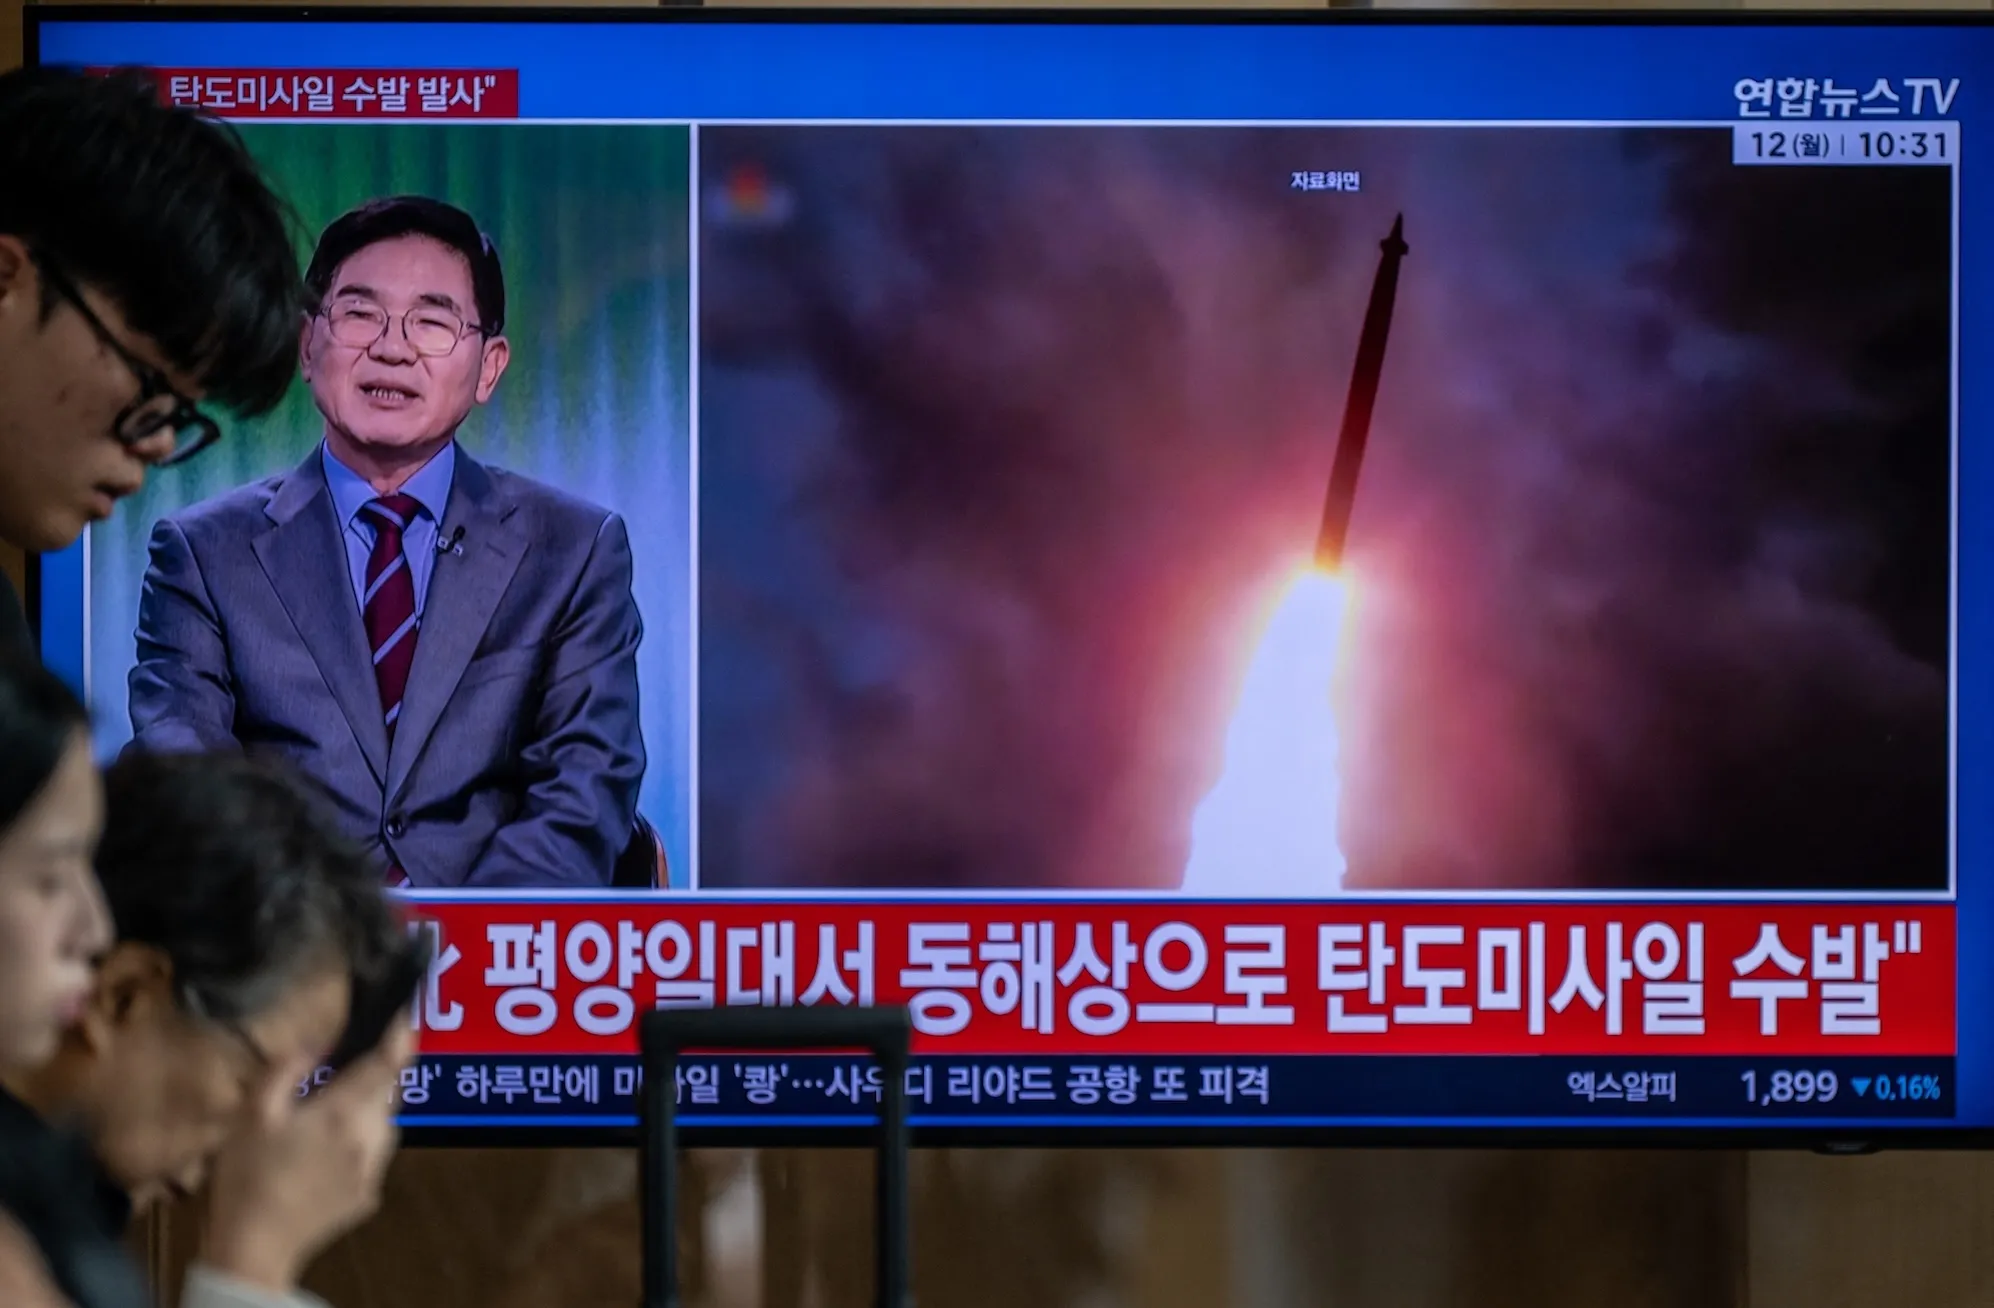
美国司法部披露,朝鲜政权支持的黑客正越来越多借助美国境内协助者,渗透美国企业窃取敏感数据。联邦执法部门在得克萨斯州查获超过180台电脑,并突袭40多处疑似笔记本电脑农场。
司法部在周二的公告中说,检方已起诉并逮捕至少两人,搜查范围覆盖得州数十处可疑据点。这些电脑原本是美国公司寄给新入职远程员工的设备。
公司并不知道,屏幕另一端的人其实是使用美国公民被盗身份的朝鲜间谍。司法部未点名任何受害企业,只按行业做了大致描述。
笔记本电脑农场指的是把大量电脑集中放在美国境内的真实住宅或办公场所,让海外操作者通过远程桌面接入。硬件、IP地址和网络环境都落在美国本土,企业用于远程办公的安全验证很难察觉异常。
CrowdStrike协助联邦调查局调查并打断了这轮行动。该公司称,笔记本电脑农场对朝鲜“至关重要”,帮助黑客绕开不在美国境内所面临的物理、资金和法律障碍。
这次突袭了得州40多处笔记本电脑农场,是已披露的规模最大的一批,至少由两名美国协助者拥有和管理。检方称至少70家美国公司被渗透,非法获利约300万美元。
受害企业涵盖医疗、网络支持、零售、通信和制造等行业,分布在俄亥俄州以及另外16个州和华盛顿特区。
司法部指出,朝鲜IT工作者越来越倾向于招募美国境内的协助者,以应对私营部门不断升级的检测手段和执法行动。这些人除了提供落脚点,还承接更多种类的任务,有时把整份工作转包给第三国人员。
常见伪装手段包括看起来逼真的电子邮箱地址、伪造的LinkedIn(领英)个人资料,以及长期运营的社交账号。企业如果在远程面试和入职环节只依赖线上核验,很容易被这套伪装蒙混过关。
这类渗透往往环环相扣:伪造身份通过招聘筛选,由在美国境内的协助者接收设备,工资再经第三方渠道转出。传统的人力资源核查按单点设计,很难看穿整条链。
大二暑假在老城区网吧值夜班,靠墙那排机器整宿亮着,屏幕上同时挂着好几个招聘网站和聊天窗口,烟味混着泡面的味道。老板压低声音说那些人在“刷单”,当时没多想。后来远程办公流行起来,看着一个又一个岗位放到网上,才慢慢意识到,屏幕那头的“应聘者”可能连人带身份都是拼出来的。要是那年就知道,一张几十块钱买来的身份信息,能撬开一家美国公司的内网,大概会在那排机器前站很久。
联邦调查局在另一份公告中称,在西方公司工作的朝鲜官方IT人员有“数千人”,构成“重大的国家安全与知识产权窃取内部威胁”。公开的案件只是其中很小一部分。
远程IT工作者计划是朝鲜获取非法收入的几条主线之一。朝鲜黑客同时攻击加密货币交易所和开源开发者项目,为受到国际制裁的核武器项目筹措资金。
朝鲜在2025年一年内窃取的加密货币至少有20亿美元。研究朝鲜问题的专家认为,实际被入侵的公司数量和被盗规模很可能远高于已公开的数字。
CrowdStrike今年早些时候在另一份报告中提到,过去一年有记录的“人工键盘操作”入侵中,约有一半是朝鲜黑客所为。这类攻击由真人执行,而不是自动化工具或AI。
朝鲜IT工作者计划已经运转多年。朝鲜人员以伪造身份受雇于海外公司,先领取工资,再伺机窃取内部资料,最后以泄露数据为筹码索要更多钱款。这类收入绕开国际金融制裁,直接进入朝鲜的武器研发资金池。
远程招聘带来的便利与安全风险正在同一根绳上较劲。背景调查、设备管控、网络分段这些原本面向办公室场景的措施,在分布式用工之下很难落地,招聘环节的身份核验往往是最薄弱的一环。
美国近年针对朝鲜相关活动的逮捕、起诉和执法行动一浪接一浪,这次规模尤其突出。执法部门从追踪远程IP转向处理美国境内的实体协助网络,调查思路正在调整。
一个远程岗位背后,可能同时牵涉身份盗用、薪资洗钱和知识产权窃取。企业一旦中招,付出的不只是数据泄露的直接代价,还有后续被勒索的谈判成本。
 手机网游
 手游单机


