
Citizen Lab 报告:间谍软件商滥用在线广告,零点击入侵全球设备
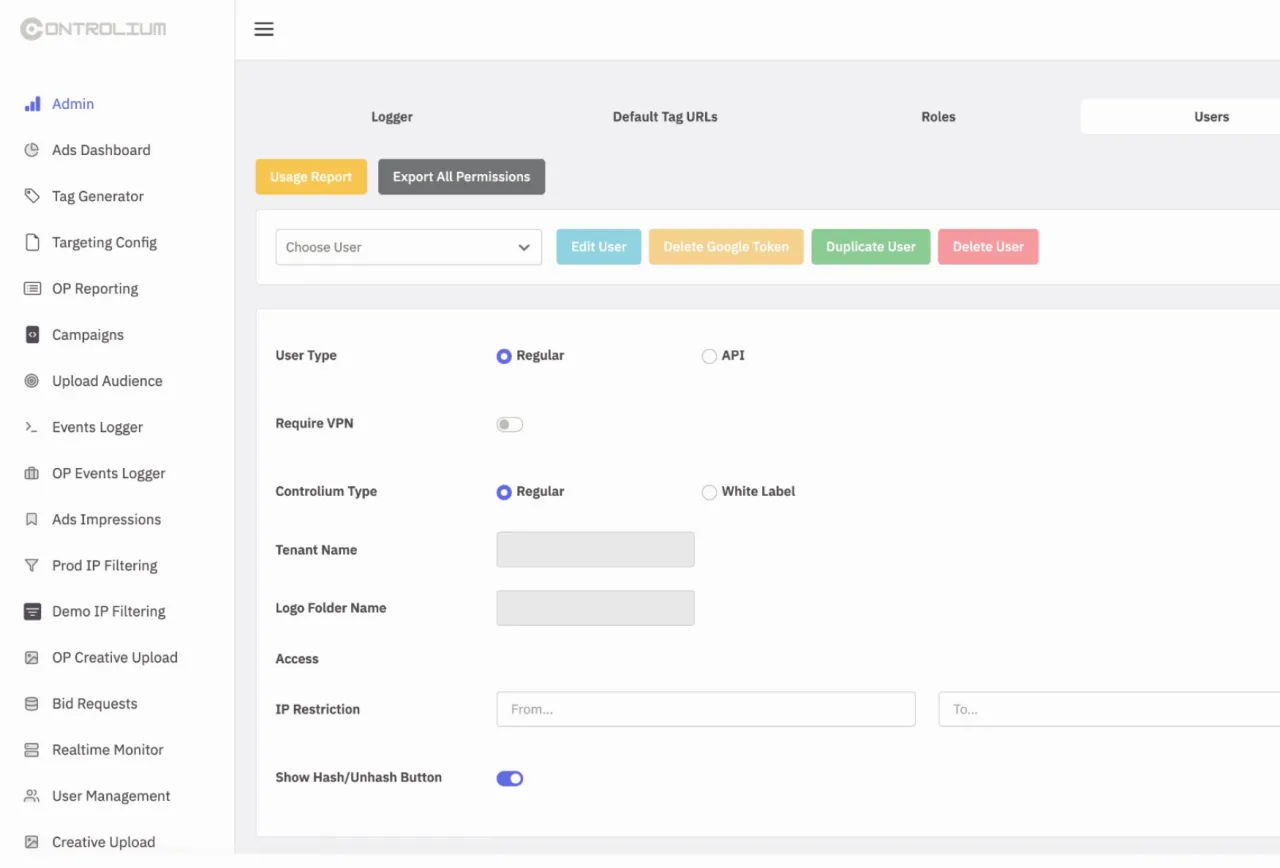
多伦多大学数字权利研究机构 Citizen Lab 在周四发布的报告中指出,以色列广告技术公司 Discover-Tech 以合法广告商的身份对外经营,实质上是“广告交易方与雇佣间谍软件生态之间的桥梁”,让间谍软件厂商借助其广告平台,在全球几乎任何地方对特定个人或设备投递间谍软件。
研究人员称,至少有 零点击间谍软件 厂商 Candiru 和 Bindecy 使用过这一平台锁定目标。两家公司的产品都能在受害者既不打开消息、也不点击链接的情况下感染设备,悄然窃取数据。
报告中披露的一起案例发生在半岛电视台。这家媒体机构至少45台 Windows 电脑在2024年至2025年间被 Candiru 的间谍软件入侵,攻击路径是这些设备此前接触了夹带恶意代码的在线广告。
Citizen Lab 表示,尚无法确认这些攻击由哪国政府主导,但这是政府背景的零点击间谍软件首次被证实经由 在线广告 完成投递,潜在受影响设备的规模可能极其庞大。
该机构高级研究员 Bill Marczak 在报告发布前说,关于在线广告能被用来精准识别并自动入侵目标的说法流传已久,这一次终于有了完整的技术证据还原整个过程。
Discover-Tech 把自家平台称作 Controlium。研究人员发现,其登录页面暴露了部分源代码,使他们无需登录就重建了这个网页控制面板。这套面板看上去是专门为“在正常广告旁边,向指定的单个目标推送恶意内容”而设计的。
网站还有一部分可以被公开访问,研究人员由此下载到大量 Controlium 面板的用户登录记录。
这些记录中包含间谍软件厂商 Candiru 至少两名员工的登录信息,以及部分来自 Bindecy 的记录。
更敏感的是,Discover-Tech 网站上留有数十亿条 广告竞价记录。记录显示,2026年3月至6月间,其广告出现在数万个移动应用和网站上,投放对象包括军方、政府、关键基础设施和国家网络机构使用的设备。研究人员无法确认这些广告展示是否真正造成了设备被入侵。
与 Citizen Lab 合作调查的广告质量平台 Confiant 发现,类似的潜在恶意广告还出现在国际原子能机构(IAEA)和国际刑事法院(ICC)网络内的设备上。
Marczak 认为 Discover-Tech“肯定只是冰山一角”,并建议可能因身份或工作性质被盯上的人关闭设备上的广告追踪,甚至彻底屏蔽广告。
半岛电视台没有回应就此次入侵事件的置评请求,Discover-Tech 同样未作回应,Candiru 背后的 Integrity Labs 无法取得联系。
程序化广告的运作逻辑,是按人群画像、设备指纹和行为特征,把不同内容精准投放到某一台设备上。这套能力和间谍软件的需求几乎完全重合:锁定特定的人,而不是锁定所有人。
竞价在毫秒之间完成,中间要经过广告交易平台、需求方平台、供应方平台等多层环节。
每一层都更关心投放是否命中,而不是素材里装了什么;广告网络又能触达全球几乎所有联网设备,这条链路天生缺少对内容本身的检查。恶意广告并非新事物,但把它当作政府级间谍软件的投递通道,性质完全不同。
Citizen Lab 多年来持续追踪商业监控产业,从 NSO Group 的 Pegasus 到 Candiru 的 DevilsTongue,多次把这类厂商的技术细节和客户情况摆到公众面前。2021年11月,美国商务部以产品被用于跨国镇压为由,把 NSO Group 和 Candiru 列入实体清单。制裁压缩了这些公司明面上的生意,却没有让需求消失,渠道反而更隐蔽,广告平台就是其中一种伪装性极强的通道。
对广告行业而言,这件事把责任问题推到了前台。审核投放素材、识别恶意代码、限制超精细定向,做起来成本高又容易得罪客户,可一旦广告网络被证明能稳定地为间谍软件投递载荷,信任损失会顺着链条传导给整个生态。
普通用户被盯上的概率不高,风险明显集中在记者、律师、人权工作者和涉密岗位人员身上。安全研究者反复建议的“装广告拦截”,在这里已经不只是体验偏好,而接近一条基础防线,只是 App 内嵌广告与广告 SDK 无处不在,想彻底躲开并不容易。
 手机网游
 手游单机


