德国议员iPhone疑遭间谍软件攻击,苹果预警覆盖99国
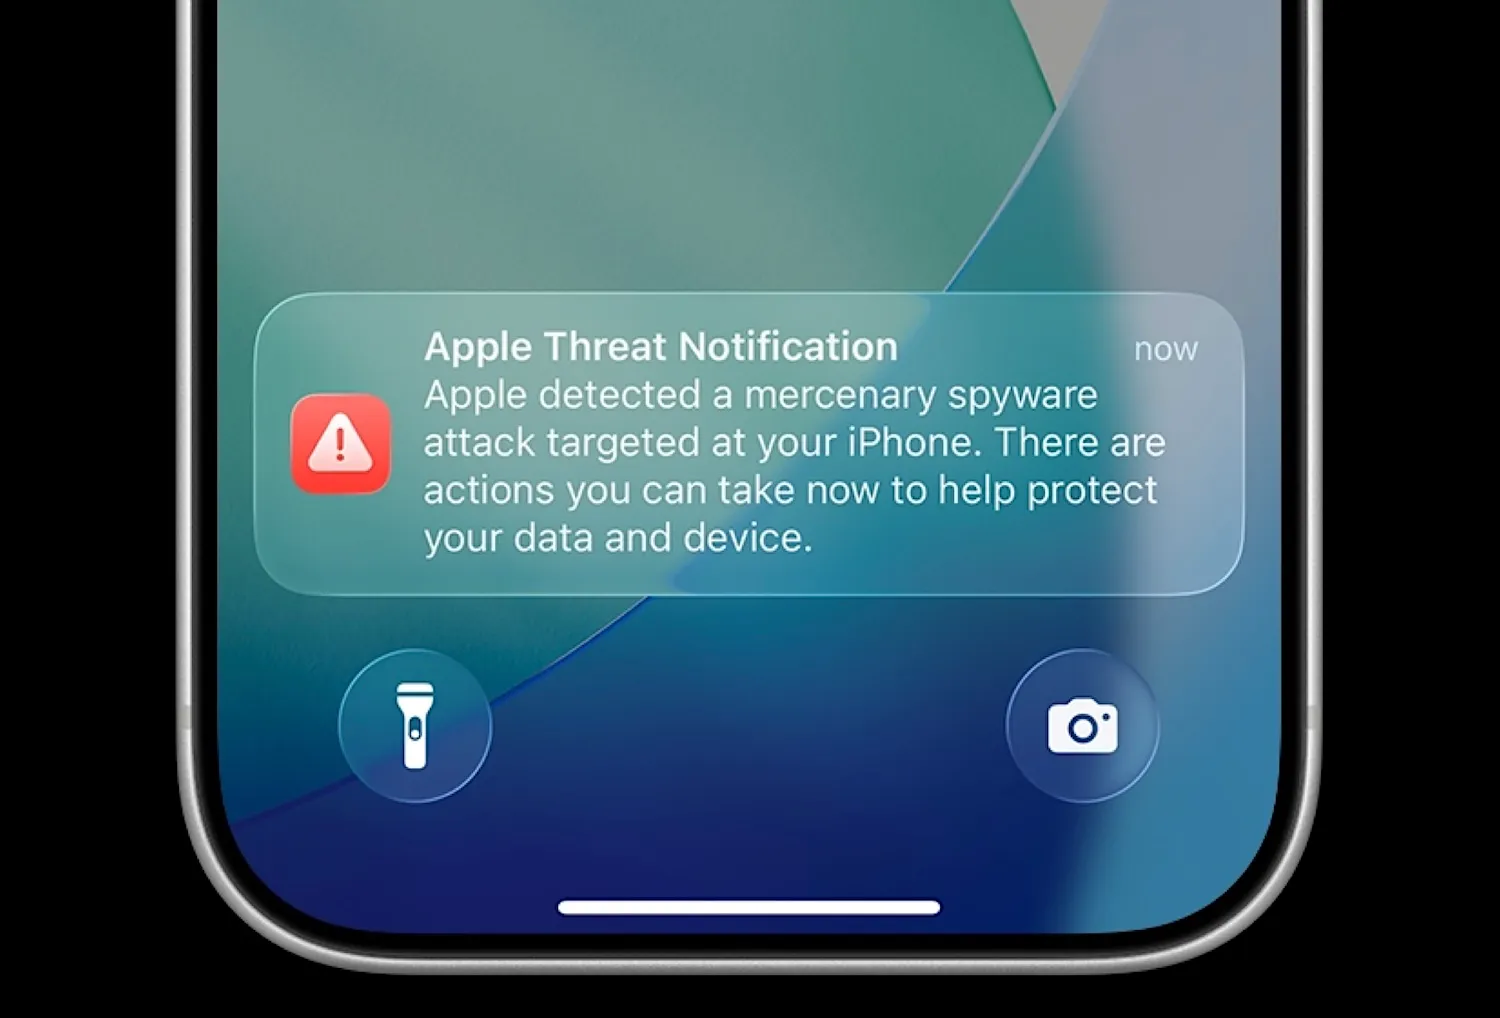
德国联邦信息安全局(BSI)在周末发布通报,确认联邦议院多名议员以及若干未具名的公众人物收到了苹果发出的威胁通知,提示其iPhone可能已被具有政府背景的间谍软件盯上。柏林方面表示正在严肃处理此事。
德国政府发言人斯特凡·科尔内利乌斯确认,联邦政府非常重视这起事件和这则警告。他没有说明具体有哪些联邦层面的人物被列为攻击目标,也没有回应总理弗里德里希·默茨是否在名单之中。
苹果会定期向它判断可能已遭入侵的用户推送这类通知。此类间谍软件能读取手机里的短信、位置轨迹与通讯录,还能调用麦克风录音,装进设备之后机主几乎无从察觉。
更麻烦的是入侵方式。当前主流的攻击链大量依赖“零点击”漏洞:受害者不必点开链接,不必下载附件,甚至不必解锁屏幕,一条特制的iMessage或一张图片就足以完成投毒。
这也让过去那套“别乱点陌生链接”的提醒基本失效。BSI在通报中给出的建议相当直白——凡是收到苹果威胁通知的人,都应当假定自己的设备已经被攻破。
苹果本身不会指认攻击来自哪个国家,也不会明确告知用户的手机是否真的被入侵。通知更像一种风险提示:它检测到了针对该设备的攻击尝试,结论却留给收件人自己去承担。
贝鲁特电影人拉德万·穆尔塔达在社交平台上说,他2021年曾被间谍软件攻击过,这次又收到新通知,苹果称检测到“针对你设备的又一次攻击”。
他收到的通知里提到,苹果这一轮威胁通知发给了99个国家的用户。范围之广,说明受害面早已不局限于某一国政界。
各国政府很少自己写这类代码。市面上活跃着一批被称作“雇佣间谍软件”的供应商,其中最知名的是以色列NSO集团,它出售的Pegasus(飞马)能对iOS和安卓设备实现远程接管。
这套系统的授权费用以百万美元计,客户基本是国家机构与执法部门。2021年,Pegasus的客户名单与潜在监控目标清单被公开,牵出多国记者、律师和政要,NSO随后被美国商务部列入实体清单。
德国联邦刑事警察局(BKA)在2019年取得了Pegasus的使用权限,这笔采购当时在德国国内就有过争论。旧事放在今天看意味颇深:一个正在警告自家议员可能被间谍软件攻击的国家,执法机构本身也是这类工具的买家。
这种双重身份并非德国独有。情报与执法部门需要这类工具反恐、缉毒、追踪重犯,议会与公民社会则要求它必须接受司法审查和清单式约束。
两套逻辑撞在一起,被夹在中间的是普通用户。他们既没有议价权,也没有知情权,只能等一条通知来告诉自己“你可能被看过了”。
还有一层不对称:攻击者只需成功一次,防守方要守住每一次。iPhone长期以封闭生态和安全芯片作为卖点,但面对零点击漏洞,硬件加密挡不住已经被系统信任的进程。
苹果这些年陆续推出锁定模式、快速安全响应等机制,思路是主动砍掉一部分功能来缩小攻击面。代价是体验上的让步,锁定模式会限制附件、网页技术和有线连接,日常用起来明显别扭。
我至今记得小学机房那台方头显示器。某天下午弹出个花花绿绿的小窗,全班安静,有人喊“别点那个叉,点了就中毒”。谁也不敢碰鼠标,最后是值日生绕到机箱后面,直接按了电源。机器重启了三分钟,风扇响得像拖拉机,我们围着看,像在等一场审判。那时候,“不点”就是我们的护身符。可现在德国议员收到的通知里,连点都不用点——手机搁在桌上,屏幕黑着,事情可能已经发生了。机房老师要是知道有今天,大概会愣一下,然后还是那句:别点。
这一轮攻击的幕后是谁,目前没有定论。苹果不作归因,德国官方也未点名,可查的线索只剩“99个国家”这个数字,以及一条越来越清晰的产业事实:间谍软件已经成熟到可以按需下单。
对议员们来说,接下来能做的无非是换机、重置、上报,然后把手机放进屏蔽袋里开会。对整个社会来说,问题还悬着:当攻击工具的迭代快过防御手段,个人的谨慎还能剩下多少用处。
 手机网游
 手游单机