医疗软件巨头Epic暂停产品开发 修复可致患者数据泄露安全漏洞
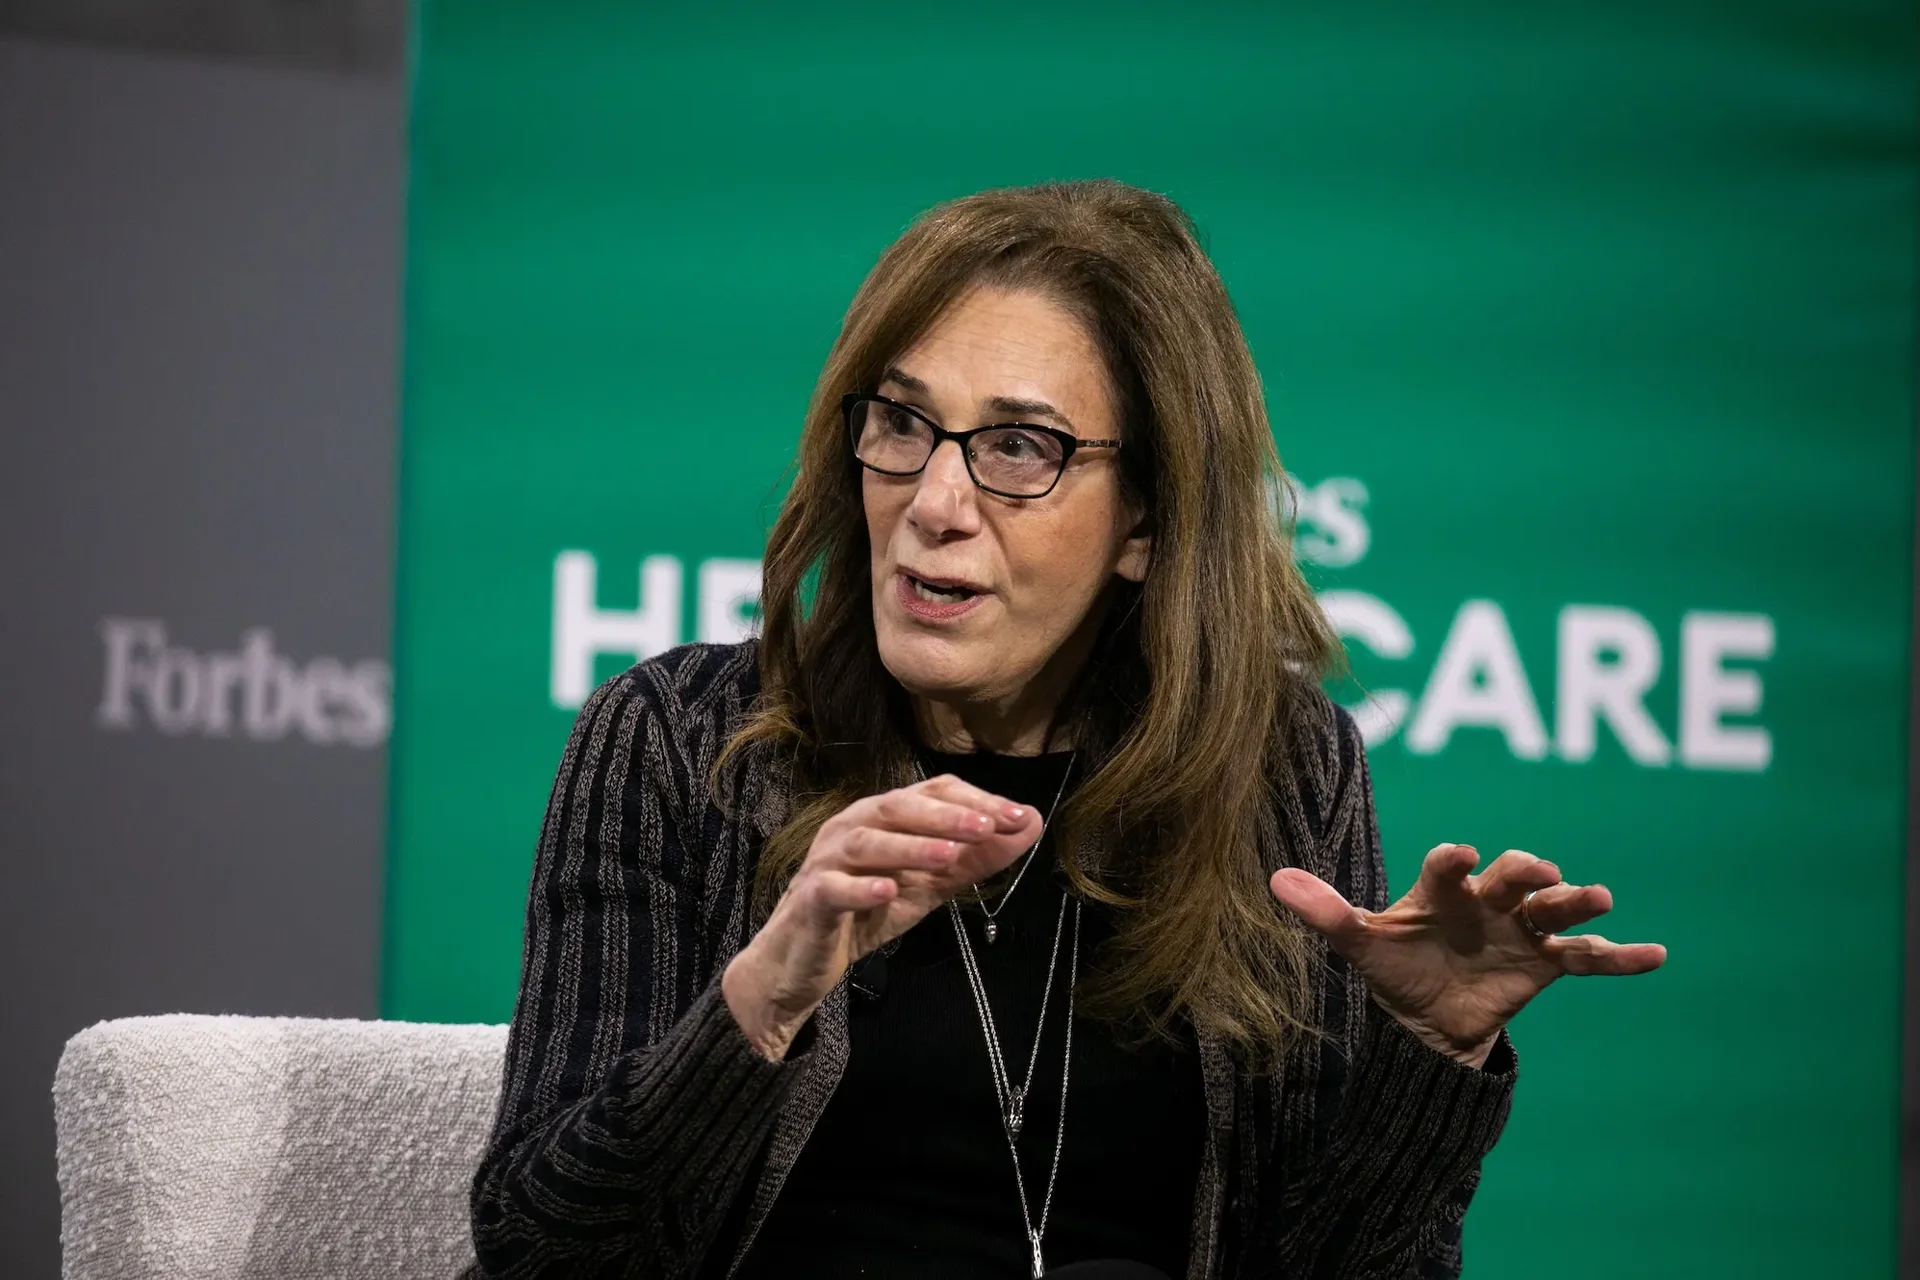
开发MyChart的医疗软件巨头Epic已暂停大部分产品开发,转而集中修补一批可能让外部人员接触患者病历的安全漏洞。创始人兼首席执行官朱迪·福克纳上月告诉Modern Healthcare,停摆预计持续六周,团队将专注为产品做安全加固。
漏洞的发现路径与过去不同。Epic部署了Anthropic的前沿网络安全模型Mythos扫描自家系统,由此挖出若干可被利用的缺陷。
公司没有公开漏洞细节。首席安全官斯特林·马丁向《纽约时报》表示,某些客户配置下的MyChart可让外部人员读取患者记录,而软件日志里不会留下入侵痕迹。
马丁未回复TechCrunch的置评请求。他向《纽约时报》称,目前尚不清楚该漏洞能否被用来在无人察觉的情况下篡改病历,但风险已足以促使公司动手修复。
对一家软件公司而言,为修漏洞而按下产品开发的暂停键并不常见。真正让Epic做出这个决定的,是AI工具在漏洞挖掘上的速度——过去靠安全团队逐行排查的问题,如今模型能在短时间内成批找出,攻防两端的节奏都被改写了。
MyChart在美国各地的医院和诊所中管理着超过3.2亿份患者记录。这个体量意味着,任何一个未被记录的漏洞都不只是一家公司的麻烦。
Epic一直强调自己接触不到客户的医疗数据,保管责任在医院和诊所一方。可漏洞若藏在公司不知情的角落,攻击者便可能同时侵入多个系统,把其中的数据一扫而空。
医疗数据在黑市上的价格长期高于信用卡信息,原因很直接:这类记录改不掉、换不了,受害者几乎无法“重置”自己的病史。攻击者通常笃定医疗机构愿意付钱,只求数据不被公开挂到网上。
2024年,保险巨头联合健康旗下的健康科技公司Change Healthcare遭勒索软件攻击,超过1.92亿人的健康数据被盗,公司两度向黑客付款以阻止数据外泄。
进入2026年,医疗与科技公司的泄露事件接连发生。电子健康数据存储企业CareCloud在此前入侵中丢失病历,药品分销商McKesson被窃走数百万行患者数据,总部位于英国、软件在北美广泛使用的健康科技公司Craneware也有数量不明的数据外流。
美国卫生与公众服务部目前列出的2026年最大医疗数据泄露事件,是牙科保险公司DentaQuest,波及约1500万人。
我小时候去医院,最熟悉的是那种厚厚的纸质病历,医生写完往柜台一放,或者一张X光胶片我用牛皮纸袋拎回家,塞进书柜最上层。那会儿信息确实不全,复诊还得重新讲一遍病情,可我隐约觉得,那几张纸始终攥在自己手里。现在我打开手机就能翻化验单,方便得没话说,只是偶尔会想,当年那份自己拎回家的胶片,和今天云端里的3.2亿份记录,到底哪个更让人踏实?
把开发按下暂停键,代价不小。Epic的产品线服务于全美大量医院,六周不推新功能,意味着客户的需求要继续排队。
这恰好暴露了一个矛盾:患者数据的价值越来越高,保护它的成本也越来越高,可这笔账最终往往由医院和患者共同承担。AI帮防守方更快找到漏洞,也帮攻击方更快找到入口,谁先跑赢,取决于谁更舍得投入。
对医院和诊所来说,MyChart的便利已经融进日常运转,换一套系统的成本又高得难以承受。Epic这次主动停摆,短期看是负责,长期看也像在给整个行业提个醒:当AI开始用机器速度翻找医疗数据安全的裂缝,靠事后补丁和六周停摆,恐怕追不上漏洞出现的节奏。
 手机网游

 手游单机